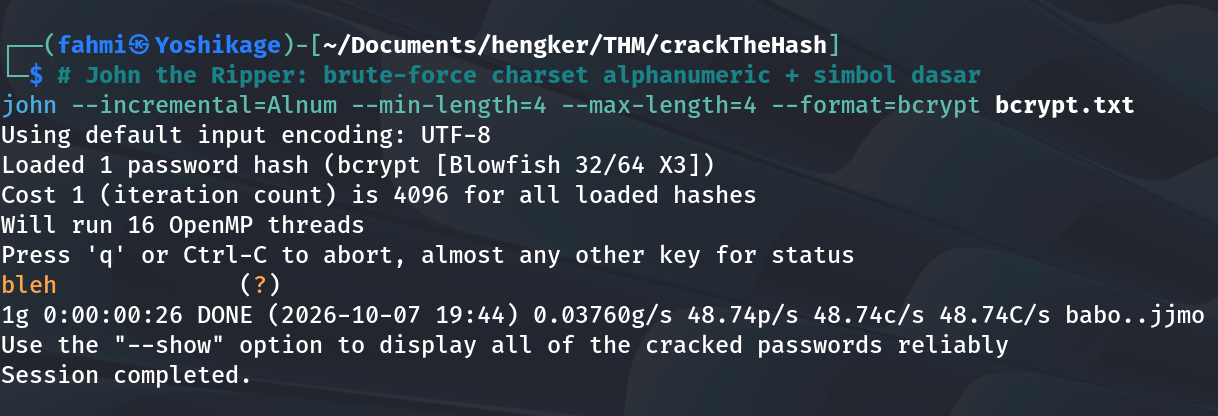
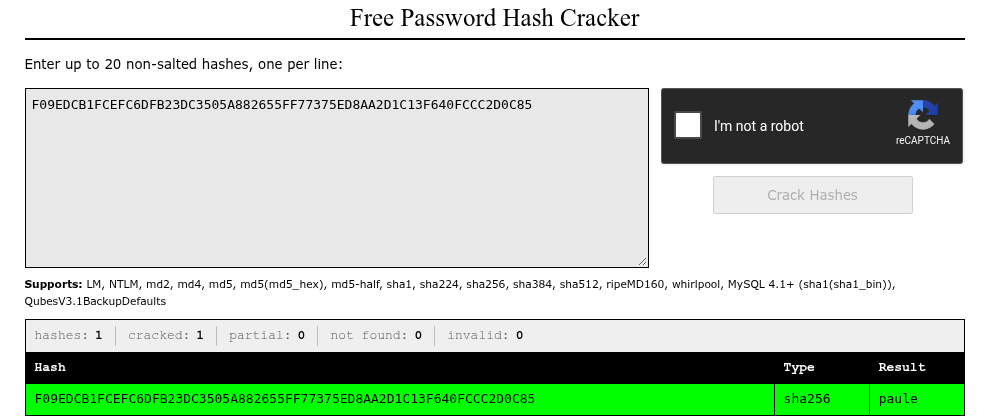
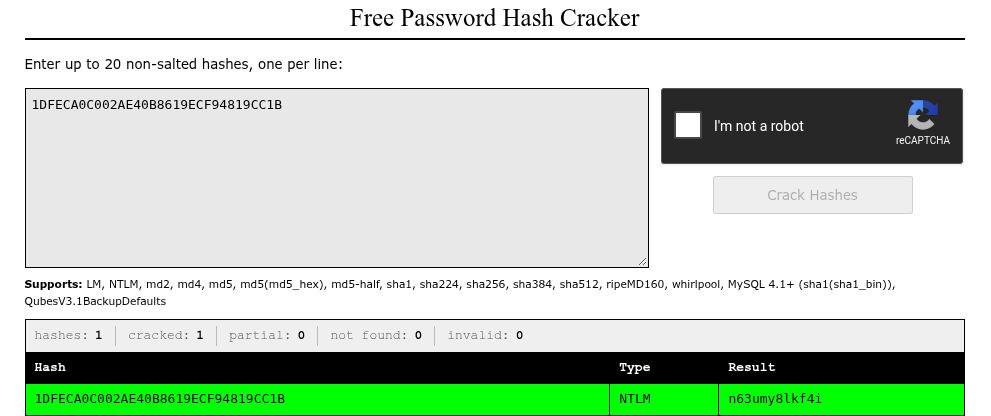
kali ini kelihatan format bcrypt dengan signature nya $2y$ maka solusinya bisa menggunakan john namun memang agak lama
bash
john --wordlist=/usr/share/wordlists/rockyou.txt --format=bcrypt bcrypt.txt
dengan perintah basic tersebut outputnya cukup lama, jika dilihat format jawaban dari TryHackMe hanya 4 huruf maka bisa difilter kata 4 huruf di john supaya lebih cepat
bash
john --incremental=Alnum --min-length=4 --max-length=4 --format=bcrypt bcrypt.txt
🔍 Zoom
Answer = bleh
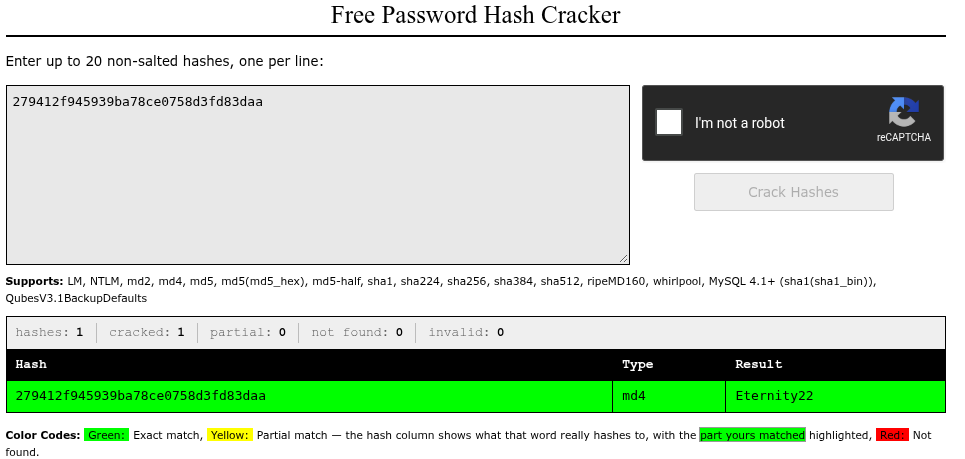
279412f945939ba78ce0758d3fd83daa
🔍 Zoom
Kali ini adalah downgrade nya MD5 yaitu MD4 jelas untuk hash ini bisa menggunakan crackstation aja
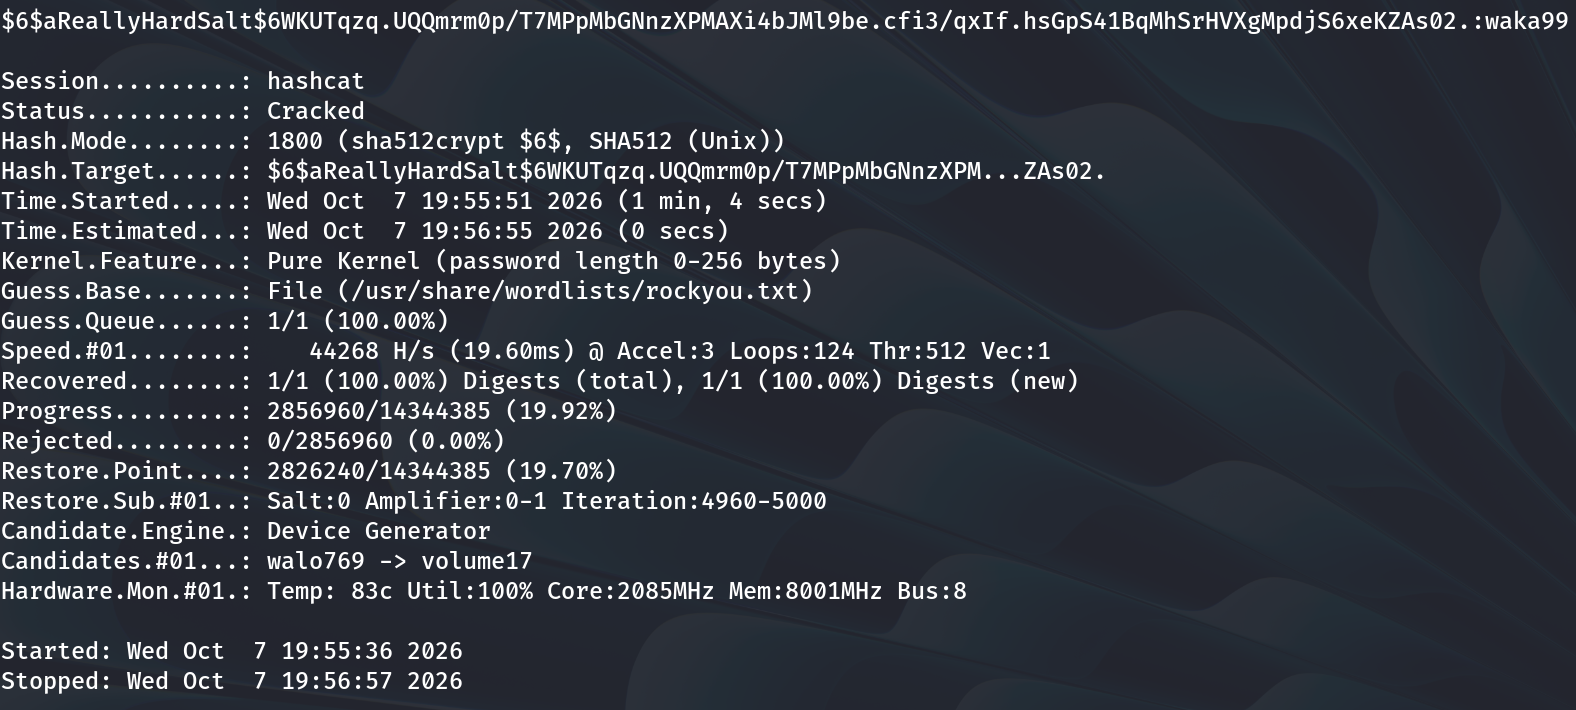
kali ini sepertinya hash sha512-crypt dengan signature nya $6$ dengan salting, salt sendiri merupakah metode untuk mengaburkan value asli hash dengan text tambahan format nya mirip seperti enkripsi simetris salt ini anggapan nya adalah key. Namun dikasih tahu di hash nya sendiri salt nya bahkan di deskripsi chal nya di tulis Salt: aReallyHardSalt, selain itu sha512-crypt ini cukup unik di mana saltnya sudah include di dalam hash nya jadi untuk crack nya tidak perlu eksplisit menulis salt nya
oke kita coba crack dengan hashcat
bash
hashcat -m 1800 -a 0 sha256-crypt.txt /usr/share/wordlists/rockyou.txt
🔍 Zoom
Answer = waka99
e5d8870e5bdd26602cab8dbe07a942c8669e56d6
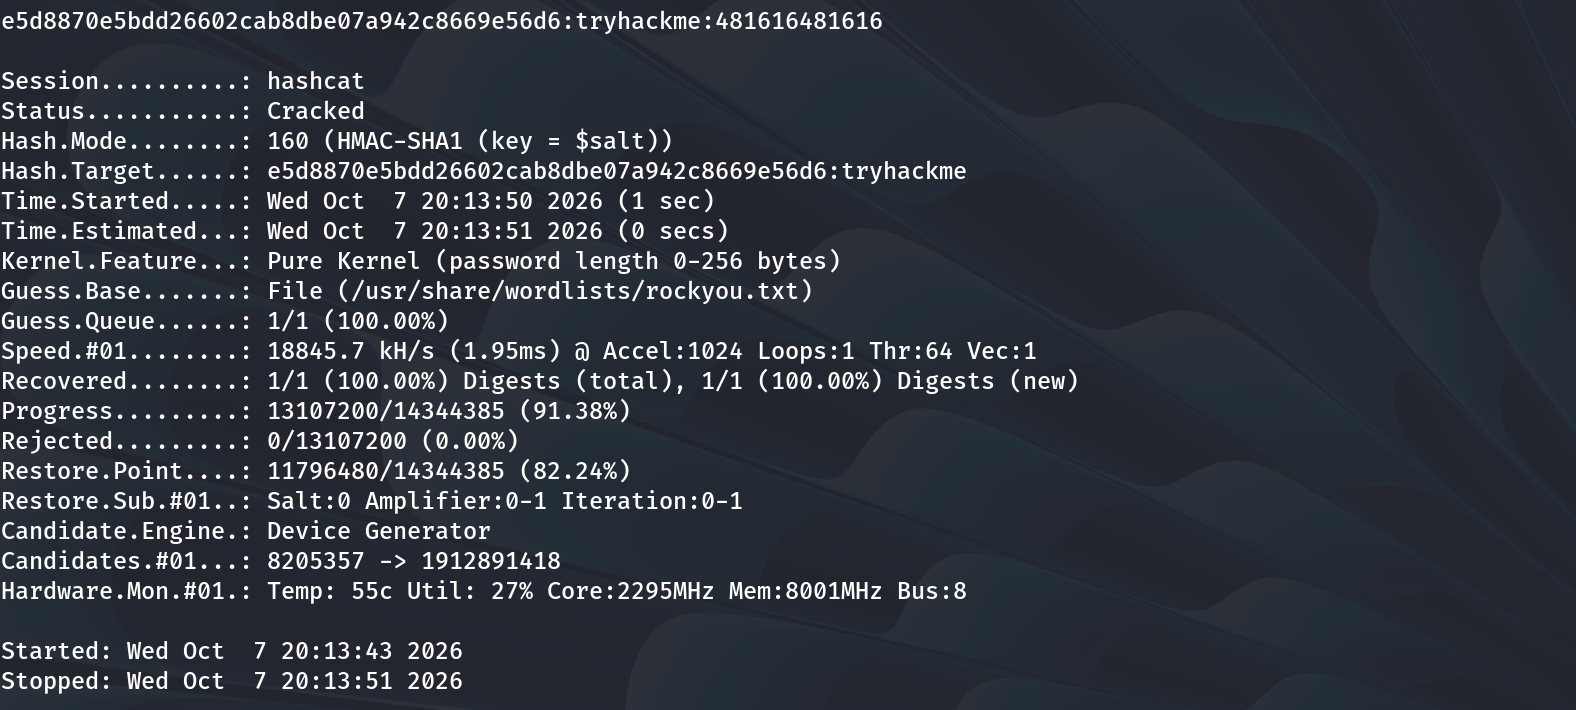
yang terakhir ini adalah algoritma HMAC-SHA1 yang mana algoritma cukup baru bagi saya dan ternyata ada salt yang diperlukan untuk crack ini tertulis di deskripsi soal nya Salt: tryhackme
oke coba crack dengan hash kali ini
php
# simpan terlebih dahulu hash dan salt / key nya dalam satu file
echo 'e5d8870e5bdd26602cab8dbe07a942c8669e56d6:tryhackme' > try.txt

#lalu crack dengan hashcat
hashcat -m 160 hmac.txt /usr/share/wordlists/rockyou.txt
🔍 Zoom
ternyata kali ini tidak terlalu lama untuk proses cracking nya, oke selesai semua